
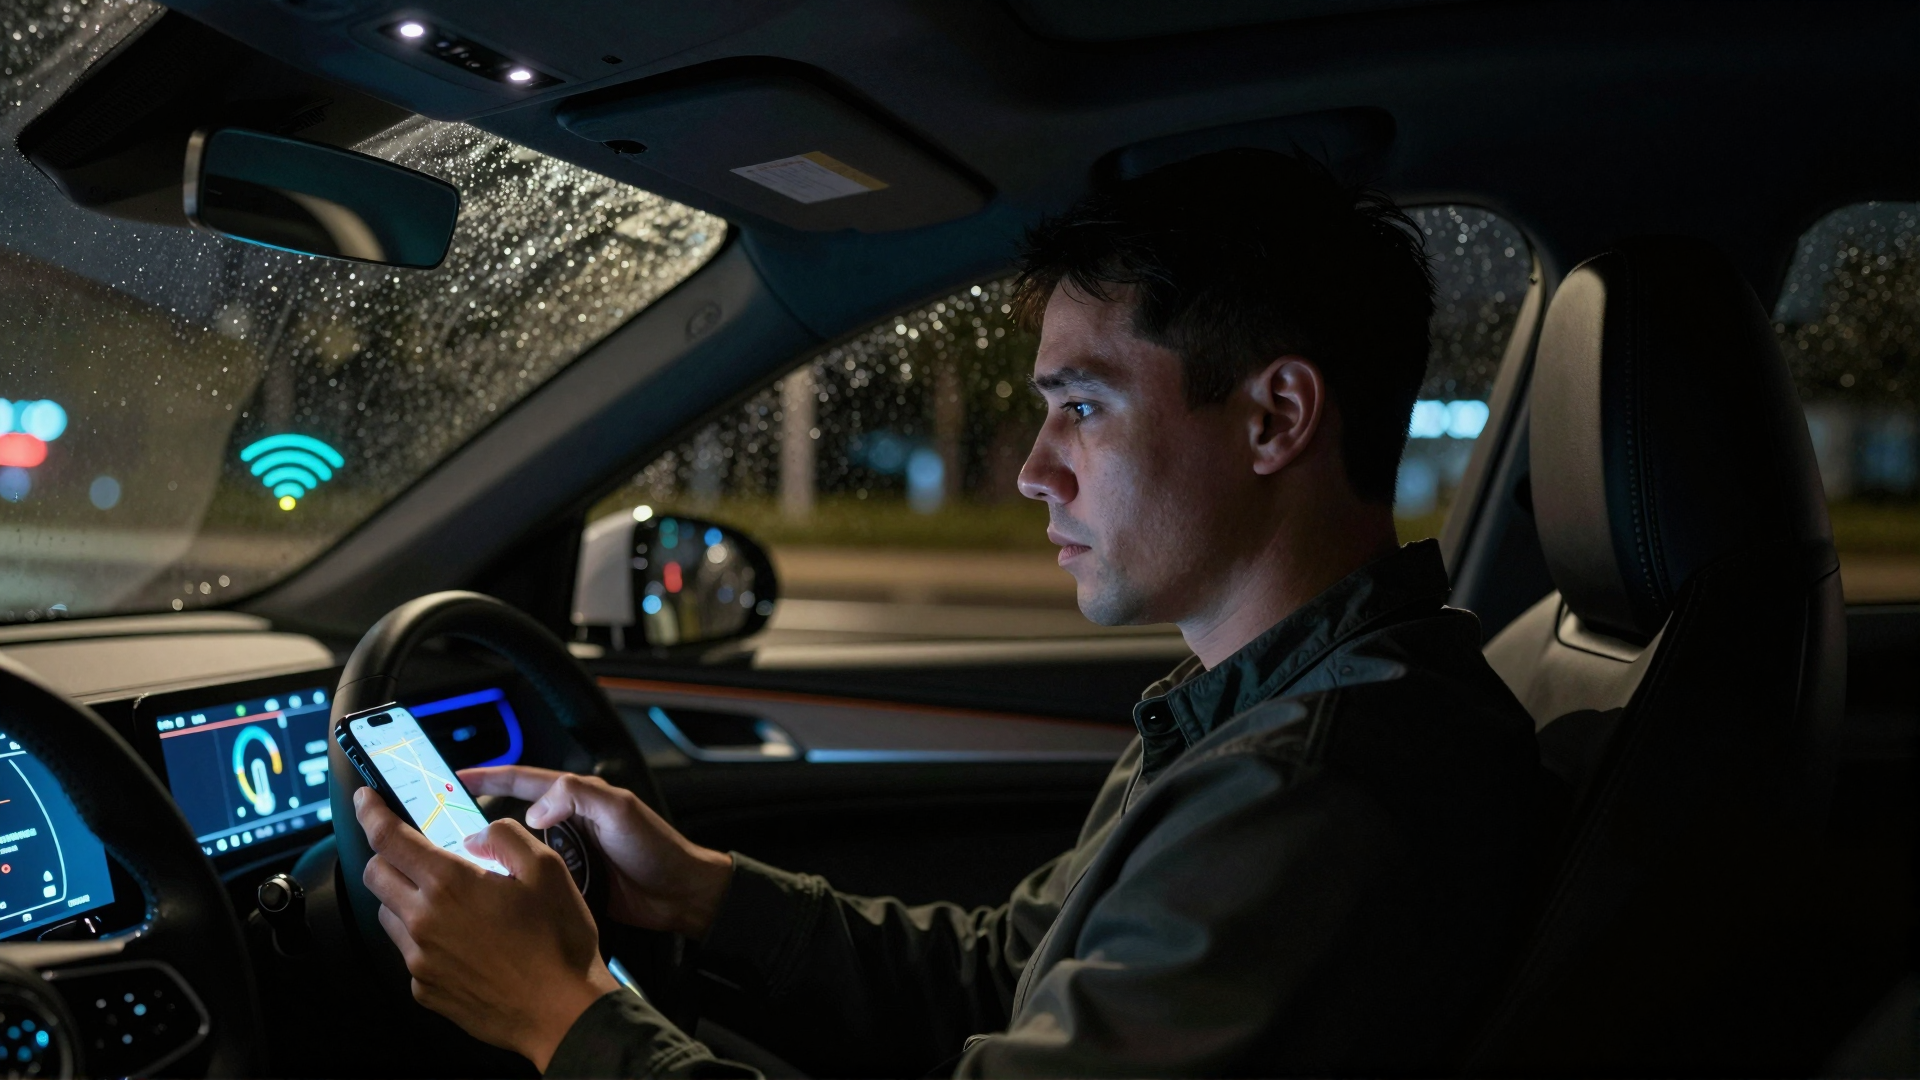
Cada mañana, millones de conductores suben a su coche, conectan el móvil y arrancan sin pensarlo dos veces. Lo que no saben es que, en ese mismo instante, su vehículo empieza a transmitir silenciosamente conversaciones, geolocalización y hábitos de conducción a servidores de terceros.
Ese gesto banal esconde un riesgo que pocos perciben: cada actualización de software, cada sensor y cada conexión inalámbrica es una puerta de entrada potencial para un ciberataque. Y no se trata de una hipótesis lejana.
De la comodidad a la vulnerabilidad: el precio oculto del coche conectado
Durante décadas, un coche fue sobre todo una máquina mecánica: motor, ruedas, frenos. Hoy es una plataforma digital sobre ruedas. Cámaras, micrófonos, sensores GPS y decenas de módulos electrónicos capturan información de forma constante, muchas veces sin que el conductor sea consciente de ello.
Esa información es más personal de lo que parece. Incluye conversaciones privadas que se producen dentro del habitáculo, la ubicación en tiempo real del vehículo, los hábitos de viaje y hasta el número de identificación del vehículo, conocido como VIN. Todo eso viaja a través de redes de comunicación hacia centros de datos.
En muchos casos, esos datos no se quedan ahí. Los fabricantes los venden a terceros: corredores de datos, aseguradoras y plataformas publicitarias. Y cada nuevo elemento conectado —una actualización de software, un accesorio posventa, una estación de carga— añade una nueva superficie de ataque. La comodidad tiene un precio que pocos conductores han empezado a calcular.
Un riesgo que se multiplica: los ciberataques al sector automovilístico se disparan
Las cifras dan una idea de la magnitud del problema. El Center for Automotive Management, con sede en Alemania, estima que los ciberataques han causado más de 20.000 millones de dólares en daños al sector del automóvil en 2025. Esa cifra es veinte veces superior a la registrada en 2022.
Frank Kargl, coorganizador de la conferencia escar Europe y director del Instituto de Sistemas Distribuidos de la Universidad de Ulm, advierte de un escenario que va más allá del conductor individual. El riesgo real, explica, no es tanto que alguien ataque a un coche concreto, sino que se produzca un ciberataque masivo contra flotas enteras de vehículos con fines de daño arbitrario.
La probabilidad de que un conductor normal sea seleccionado como objetivo sigue siendo baja. Pero Kargl insiste en que hay que prepararse para ataques a gran escala. El ejemplo reciente de los frigoríficos de supermercados en Europa, atacados de forma coordinada, muestra lo que podría ocurrir con los automóviles si nadie toma medidas a tiempo.
Defensas adaptativas: IA ligera, firewalls y criptografía poscuántica
Frente a este panorama, los ingenieros están desarrollando defensas adaptativas. Olaf Landsiedel, de la Universidad Técnica de Hamburgo, propone sistemas ligeros de monitorización continua que se ejecutan en segundo plano y solo activan modelos de IA sofisticados cuando detectan comportamientos sospechosos. Así se evita un consumo constante de recursos computacionales.
Su equipo ha desarrollado un modelo llamado ThinkingViT. Utiliza un proceso de inferencia progresiva anidada que reduce drásticamente el consumo de recursos en tareas de reconocimiento de imágenes. Es un ejemplo de cómo la IA puede proteger sin sobrecargar los sistemas de a bordo.
En Detroit, la empresa Block Harbor aplica un enfoque de defensa en profundidad inspirado en la seguridad informática empresarial. Su director de operaciones, Andre Weimerskirch, explica que asumen que cualquier barrera individual puede ser vulnerada. Por eso construyen múltiples capas de seguridad. Los ingenieros trabajan también en migrar la criptografía del automóvil hacia algoritmos poscuánticos, para proteger las comunicaciones frente a futuros ordenadores cuánticos.
Flotas y cadenas de suministro: el desafío de asegurar lo que no se fabrica
Los operadores de flotas se enfrentan a un reto particular: deben asegurar vehículos que no han diseñado ni fabricado. Es el caso del operador noruego Ruter, que en 2025 descubrió que los autobuses del fabricante chino Yutong podían actualizarse de forma remota. El riesgo teórico era que un adversario los apagara por completo.
Landsiedel señala que proteger una flota no consiste solo en blindar los vehículos. También hay que asegurar las infraestructuras con las que interactúan y los sistemas centrales de gestión. Cada conexión crea vulnerabilidades potenciales, por lo que se necesita seguridad de extremo a extremo.
Las tensiones geopolíticas complican aún más el panorama. El Departamento de Comercio de Estados Unidos ha prohibido componentes y software chinos y rusos a partir del año de modelo 2027. Esa restricción influye en el diseño de soluciones globales, como las de Harman Automotive. Weimerskirch insiste en que la defensa contra ataques patrocinados por Estados-nación es una responsabilidad compartida.
El otro frente: investigadores y reguladores contra la venta de tus datos
La ciberseguridad no es el único campo de batalla. Un estudio de la Universidad Northeastern capturó el tráfico de datos de 19 marcas de coches y descubrió envíos a Amazon, Google, Meta y Microsoft. Las aplicaciones complementarias de los vehículos también transmitían datos personales como VIN, correos electrónicos y geolocalización.
Nicole Zagson, coautora del estudio, señala que los acuerdos de privacidad de los coches conectados son opacos. Resulta muy difícil para un propietario entender cómo se comparten sus datos. Y también es difícil para los investigadores estudiar lo que realmente transmiten los vehículos.
La presión regulatoria empieza a notarse. General Motors pagó 220 millones de dólares para resolver las acusaciones de 36 fiscales generales por vender ilegalmente datos de comportamiento de conducción. En enero, la empresa llegó a un acuerdo con la Comisión Federal de Comercio por acusaciones similares. Son señales de que el modelo de negocio basado en vender datos del conductor está siendo cuestionado.
Lo que viene: una carrera contrarreloj
La industria del automóvil se encuentra en una carrera contrarreloj. Los coches se vuelven más conectados y más dependientes del software. Al mismo tiempo, los atacantes encuentran nuevas formas de explotar cada conexión, cada sensor y cada actualización.
Los conductores individuales tienen poco margen de maniobra, pero no están indefensos. Mantener el software actualizado, usar contraseñas fuertes y evitar accesorios posventa no confiables reduce la exposición. Aun así, la responsabilidad principal recae en fabricantes, operadores de flotas y reguladores.
Lo que viene no es una amenaza abstracta. Es una transformación que ya está en marcha. La pregunta no es si habrá un gran ciberataque contra vehículos conectados, sino cuándo ocurrirá. Las herramientas existen. Falta ver si se despliegan a tiempo.